Endpoints
Una tarea con endpoint puede ser lanzada por otro sistema con un POST
HTTP, sin pasar por la consola y sin el token de la API: cada tarea tiene su
propia credencial.
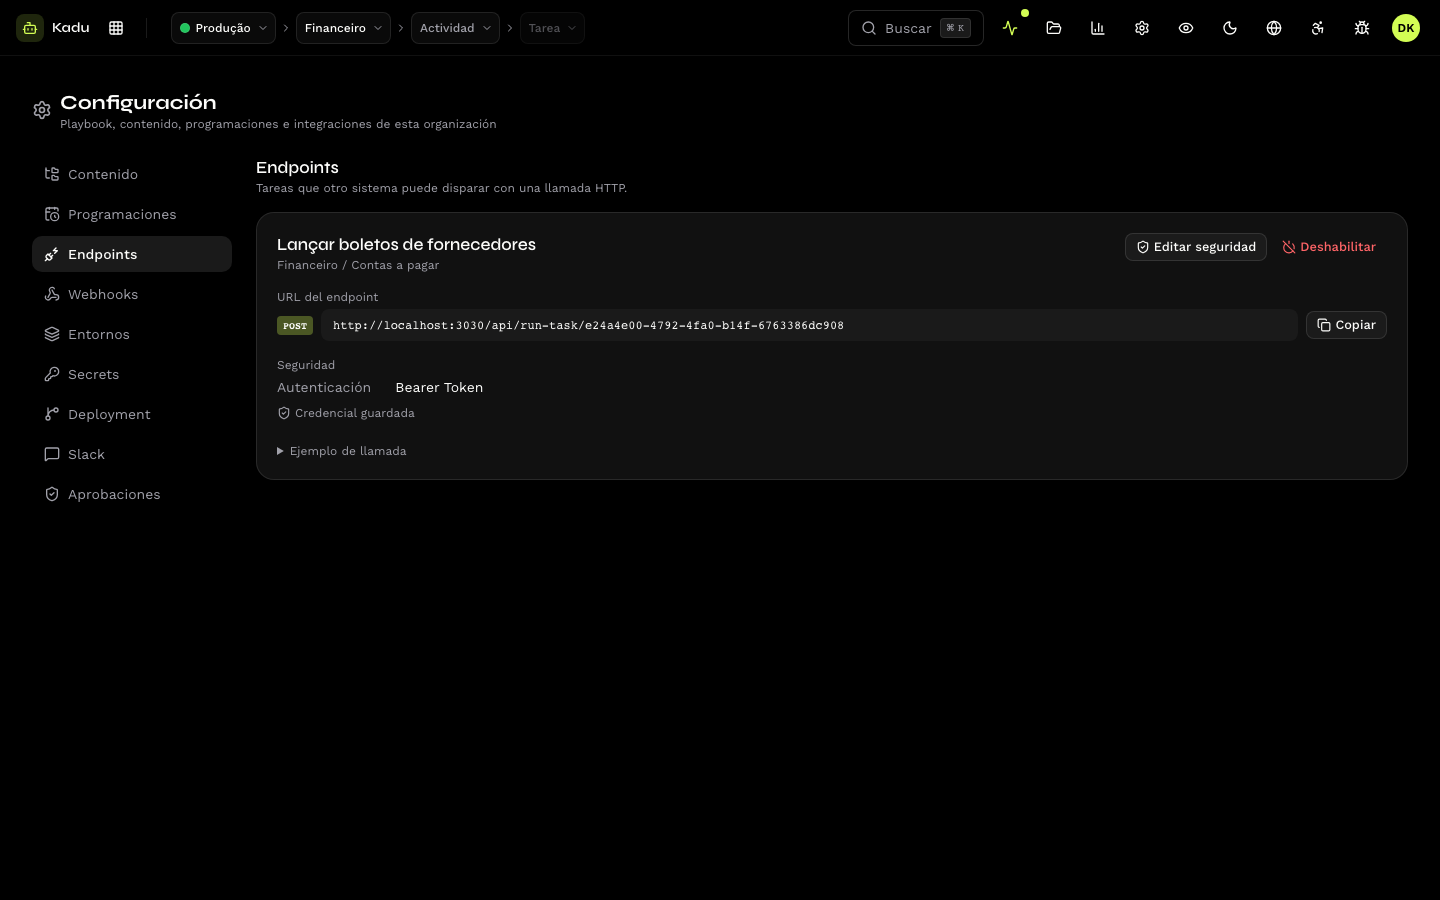
Configuración → Endpoints lista las tareas con endpoint habilitado, cada una con:
- la URL del endpoint (
https://api.kadu.ia.br/run-task/{task_id}), con el botón Copiar; - el tipo de autenticación y si la credencial está guardada;
- un ejemplo de llamada.
Autenticación
| Tipo | Cómo se autentica la llamada |
|---|---|
| HTTP Basic | Authorization: Basic con usuario y contraseña |
| Bearer Token | Authorization: Bearer <token> |
| Header | un header con nombre y valor definidos por ti (X-Api-Key: …) |
| Parámetro en la URL | un parámetro de query con nombre y valor definidos por ti |
Las credenciales en la URL pueden aparecer en logs de proxies y servidores. Prefiere Bearer Token o Header.
En Editar seguridad, cambia la credencial. Dejar el campo en blanco mantiene la credencial actual. La credencial se guarda cifrada y nunca se muestra de vuelta.
Habilitar y deshabilitar
Quien habilita el endpoint de una tarea es el Playbook
(task.endpoint), y la primera credencial la registra el equipo de Kobana. Si
ninguna tarea aparece en la lista, pide ayuda al soporte de Kobana. Ver
Programación, endpoint y ejecutor.
Deshabilitar hace que las llamadas reciban 404 y mantiene la
configuración de seguridad. Si el repositorio declara el endpoint como
habilitado, el próximo push lo vuelve a activar.
La llamada
El cuerpo, las respuestas y los errores están en Endpoint de lanzamiento. El endpoint también recibe directamente el webhook de el Inbox Autónomo de Kobana.