Webhooks
Un webhook envía un POST HTTP firmado a tu sistema cuando ocurre un
evento: una ejecución terminó, falló, creó un pendiente.
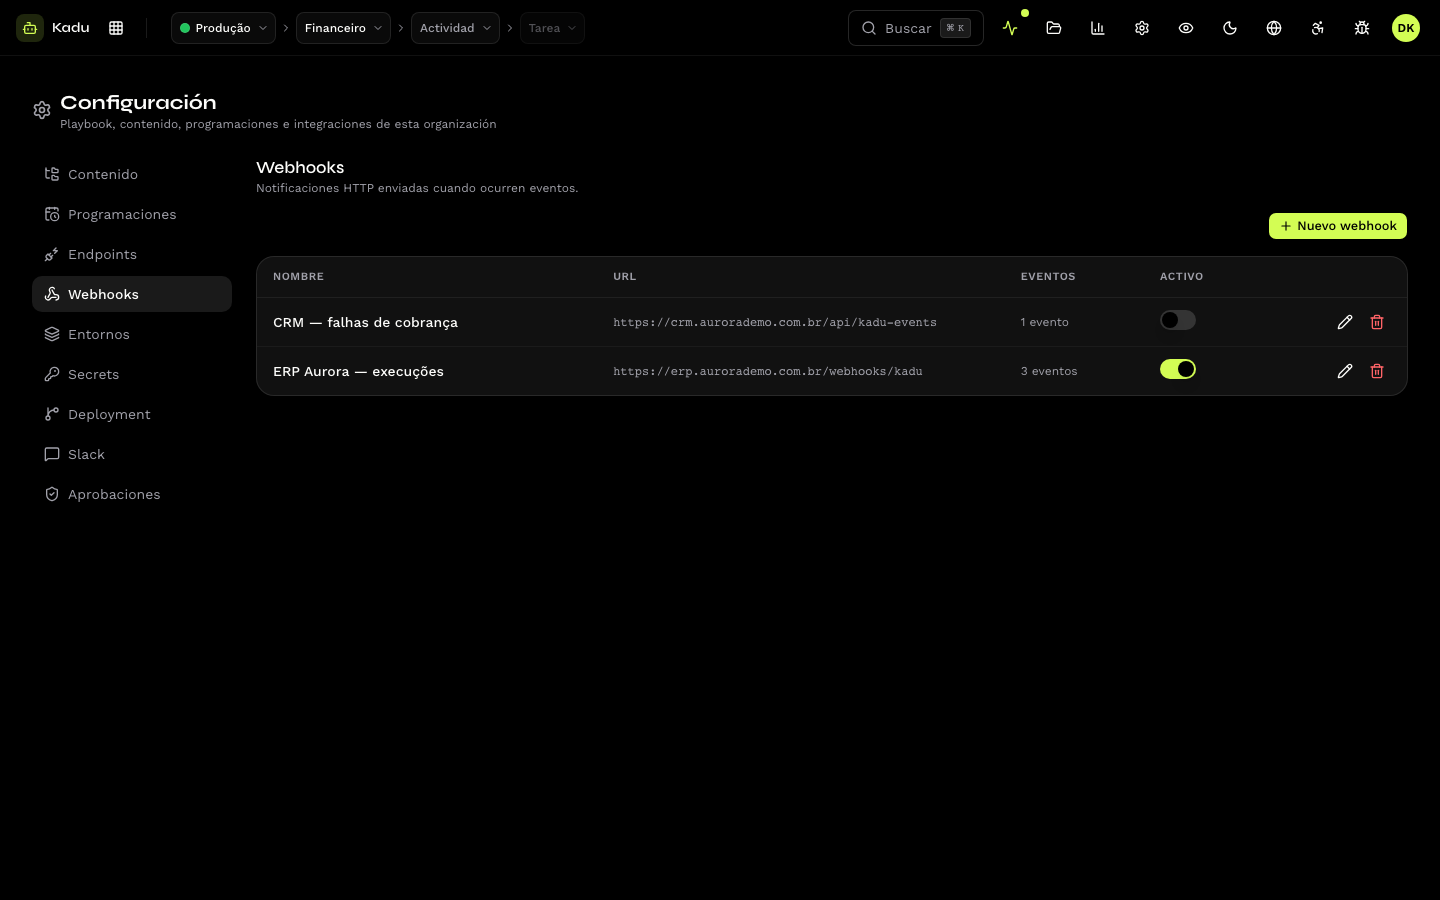
Crear
En Configuración → Webhooks, haz clic en Nuevo webhook:
| Campo | Regla |
|---|---|
| Nombre | identifica el webhook. |
| URL | dirección pública con https. Las direcciones privadas, de loopback o en http se rechazan. |
| Workspace | restringe a los eventos de un workspace. En blanco: toda la organización. |
| Autenticación | cómo se autentica la entrega en tu sistema: Bearer token, Basic (usuario y contraseña) o Header personalizado. |
| Eventos suscritos | los eventos que disparan la entrega. |
Al guardar, la consola muestra el signing secret del webhook una única vez. Cópialo y guárdalo: es con él que tu sistema verifica la firma.
Eventos
| Evento | Cuándo |
|---|---|
execution.created | se creó una ejecución |
execution.queued | la ejecución entró en la cola de la tarea |
execution.started | el agente empezó |
execution.completed | terminó con éxito |
execution.failed | terminó con falla |
execution.cancelled | fue cancelada |
todo.created, todo.resolved | se creó o se resolvió un pendiente |
organization.cost_limit_reached | se alcanzó el tope mensual de costo |
organization.entitlement_required | una programación no corrió por falta de plan |
task.db.*, activity.db.*, workspace.db.*, execution.db.*, memory.db.* | el registro fue creado, modificado o eliminado (created, updated, deleted) |
Desactivación por fallas
Después de 5 fallas seguidas de entrega, el webhook se desactiva y las personas registradas para recibir avisos reciben un correo electrónico. Corrige el receptor y reactiva el webhook.
Recibir y verificar
El formato del cuerpo, los headers y la verificación de la firma están en
Webhooks de la API. El historial de entregas y el
reenvío están en la API (/v1/webhook_deliveries).
Webhooks declarados en el repositorio
El kadu.yaml puede declarar webhooks. Un webhook creado por el repositorio
nace sin credencial y con un signing secret que nadie vio: registra aquí la
credencial y genera un nuevo signing secret por la API
(POST /v1/webhooks/{id}/rotate-secret). Ver El kadu.yaml.