Endpoints
Uma tarefa com endpoint pode ser disparada por outro sistema com um
POST HTTP, sem passar pelo console e sem o token da API: cada tarefa tem a
própria credencial.
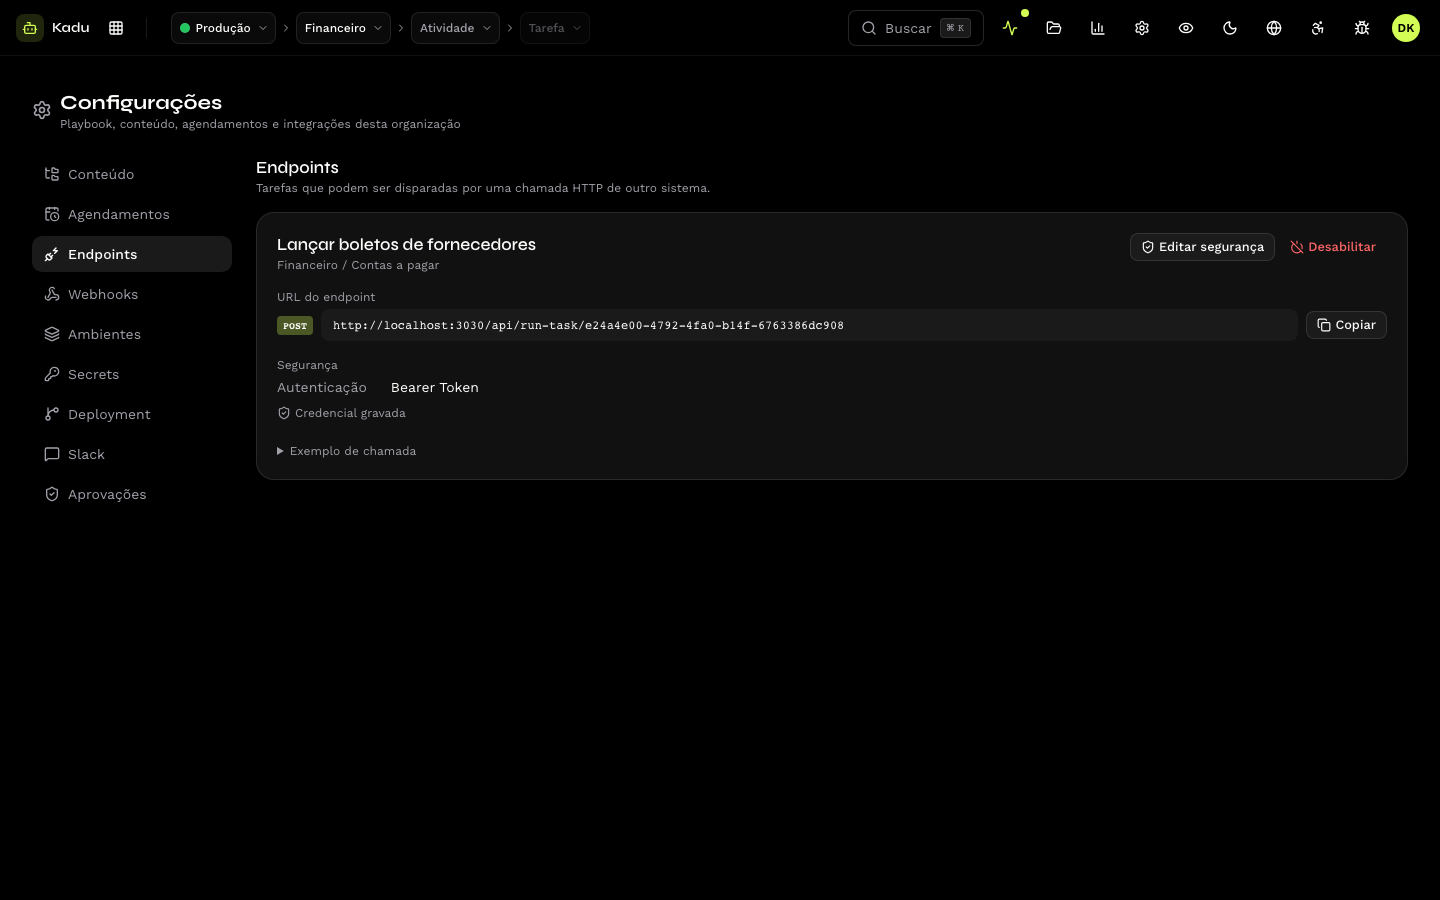
Configurações → Endpoints lista as tarefas com endpoint habilitado, cada uma com:
- a URL do endpoint (
https://api.kadu.ia.br/run-task/{task_id}), com o botão Copiar; - o tipo de autenticação e se a credencial está gravada;
- um exemplo de chamada.
Autenticação
| Tipo | Como a chamada se autentica |
|---|---|
| HTTP Basic | Authorization: Basic com usuário e senha |
| Bearer Token | Authorization: Bearer <token> |
| Header | um header com nome e valor definidos por você (X-Api-Key: …) |
| Parâmetro na URL | um parâmetro de query com nome e valor definidos por você |
Credenciais na URL podem aparecer em logs de proxies e servidores. Prefira Bearer Token ou Header.
Em Editar segurança, troque a credencial. Deixar o campo em branco mantém a credencial atual. A credencial é gravada cifrada e nunca é exibida de volta.
Habilitar e desabilitar
Quem habilita o endpoint de uma tarefa é o Playbook
(task.endpoint), e a primeira credencial é cadastrada pela equipe da Kobana.
Se nenhuma tarefa aparece na lista, peça ao suporte Kobana. Ver
Agendamento, endpoint e executor.
Desabilitar faz as chamadas receberem 404 e mantém a configuração de
segurança. Se o repositório declarar o endpoint como habilitado, o próximo
push o liga de novo.
A chamada
O corpo, as respostas e os erros estão em Endpoint de disparo. O endpoint também recebe direto o webhook do Inbox Autônomo da Kobana.